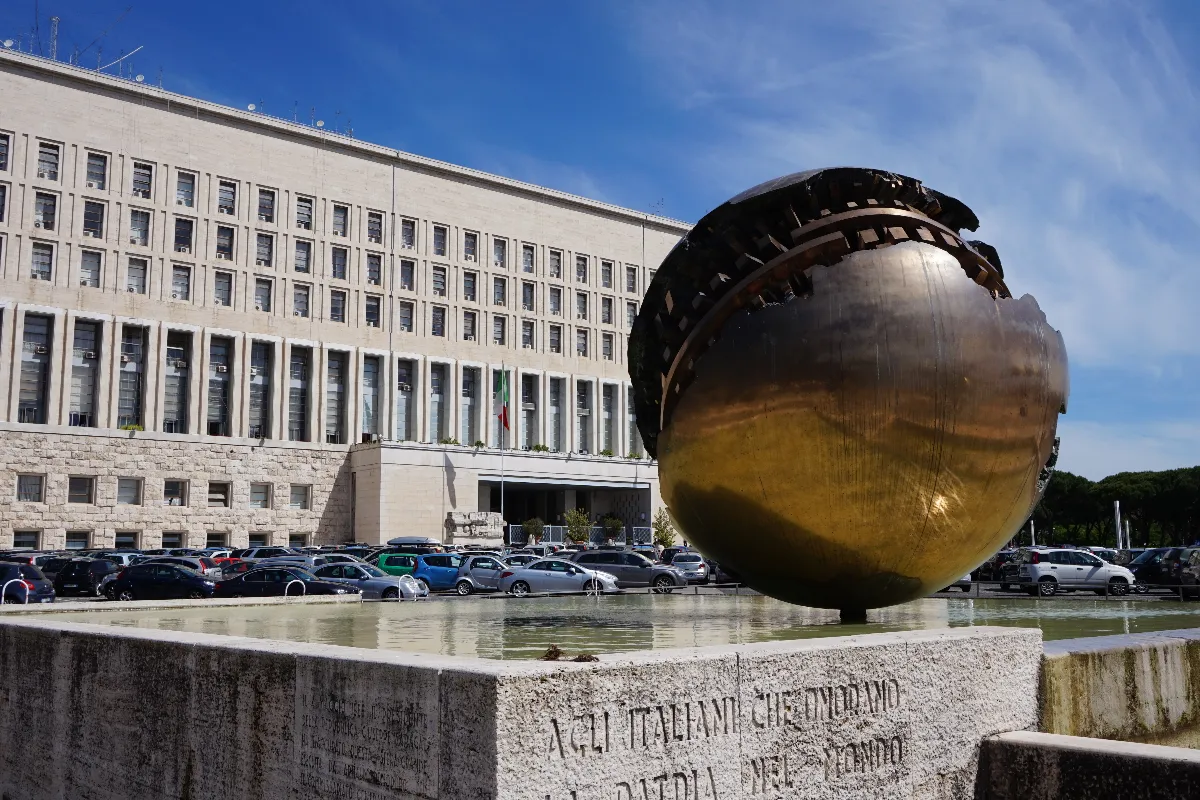

ll sito del ministero degli Affari Esteri è stato colpito da un attacco informatico nella mattinata di giovedì 8 ottobre. I sistemi di protezione ne hanno contenuto gli effetti, evitando interruzioni dei servizi. La Farnesina ha confermato l’accaduto e ha comunicato che sono in corso verifiche anche sui siti delle sedi diplomatiche e consolari italiane all’estero.
Il monitoraggio e le verifiche sui siti all’estero
Il monitoraggio dell’attacco alla Farnesina prosegue costantemente in collaborazione con il Polo Strategico Nazionale, l’infrastruttura dedicata alla gestione di dati e servizi delle pubbliche amministrazioni attraverso risorse informatiche remote, e in raccordo con le autorità competenti.
Le verifiche sulle rappresentanze italiane all’estero servono ad accertare se i rispettivi siti siano stati coinvolti in tentativi analoghi. Gli autori dell’attacco non sono stati resi noti, così come le modalità con cui sarebbe stato condotto. Non risultano conferme di una violazione dei sistemi interni o di una sottrazione di dati e non è stato chiarito se l’azione dell’8 ottobre sia riconducibile a tecniche già utilizzate contro il ministero.
Farnesina, il precedente di febbraio: colpite circa 120 sedi diplomatiche
Non è la prima volta che il ministero degli Esteri viene preso di mira da attacchi informatici. Nel febbraio 2026, infatti, i siti di circa 120 sedi diplomatiche italiane, tra cui l’ambasciata a Washington, erano stati oggetto di un’altra offensiva informatica. Anche in quel caso, secondo quanto dichiarato dal ministro degli Esteri Antonio Tajani, i sistemi di protezione erano riusciti a neutralizzare l’attacco senza provocare disservizi.
“Viviamo in tempi di guerra ibrida. Grazie al lavoro dei funzionari della Sala Cyber, l’attacco della scorsa settimana che ha interessato i siti di circa 120 sedi, tra cui l’Ambasciata a Washington, è stato neutralizzato senza disservizi”, aveva dichiarato Tajani il 9 febbraio, durante l’inaugurazione della nuova Sala Cyber CSIRT.
L’attacco di febbraio era stato rivendicato dal gruppo di hacker filorussi NoName057(16), che aveva preso di mira anche alcuni siti legati alle Olimpiadi invernali di Milano-Cortina. Il gruppo aveva motivato l’azione facendo riferimento al sostegno del governo italiano all’Ucraina. Non ci sono, però, elementi che permettano di attribuire allo stesso gruppo l’attacco dell’8 ottobre.
Cybersecurity, oltre 150mila attacchi gestiti nei primi quaranta giorni del 2026
La Sala Cyber CSIRT, inaugurata ufficialmente il 9 febbraio e finanziata con fondi del PNRR, è una struttura specializzata nel monitoraggio, nell’analisi e nella risposta agli incidenti informatici. È operativa 24 ore su 24, tutti i giorni dell’anno, e lavora in coordinamento con l’Agenzia per la Cybersicurezza Nazionale.
Secondo i dati comunicati dal ministero degli Esteri, dal 1° gennaio al 9 febbraio 2026 la struttura aveva già gestito oltre 150mila attacchi informatici, tra cui 30 attacchi DDoS contro siti e servizi ministeriali.
La sigla DDoS, Distributed Denial of Service, indica una tipologia di attacco che consiste nell’inviare simultaneamente una quantità elevata di richieste a un sito internet, con l’obiettivo di sovraccaricarlo e renderlo inaccessibile agli utenti.
Tra le altre minacce rilevate dalla Farnesina figuravano anche campagne di phishing e spear phishing, tentativi di sottrarre informazioni sensibili attraverso comunicazioni fraudolente, spesso costruite per apparire affidabili agli occhi dei destinatari.