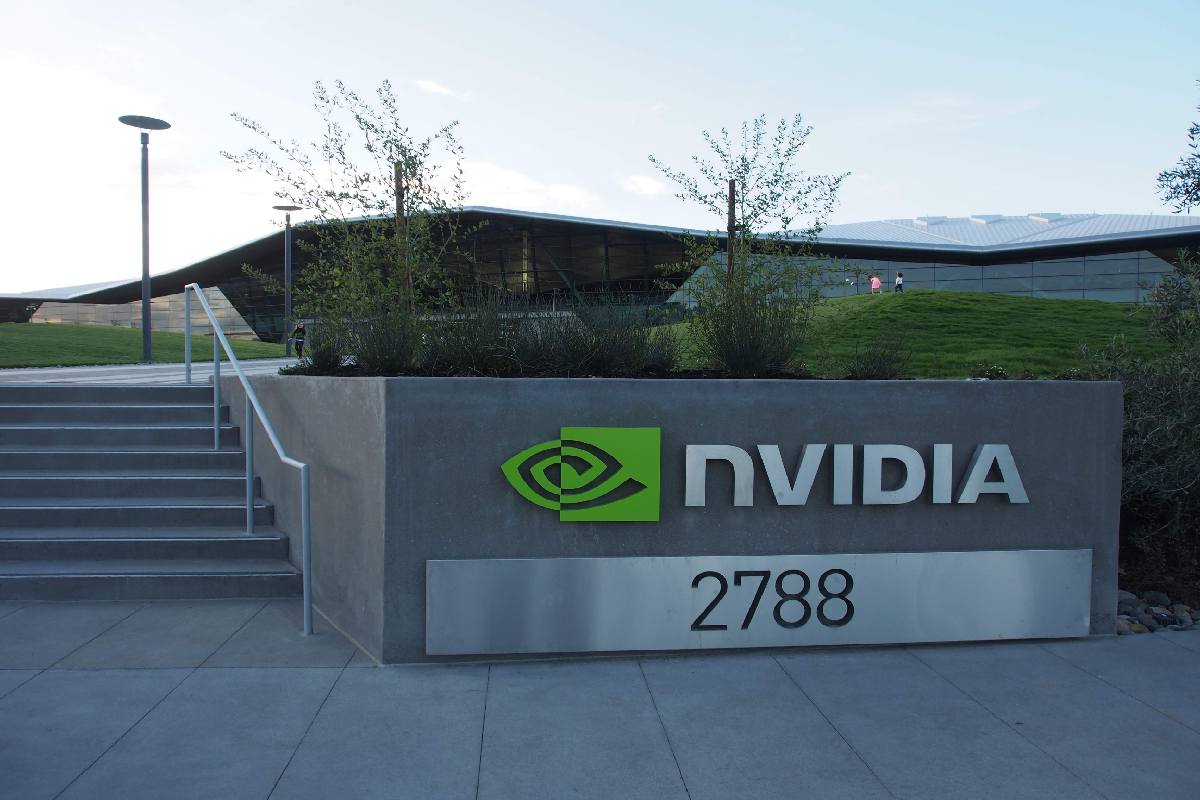

Nvidia ha presentato la Open Agent Safety Platform, un’iniziativa costruita con oltre 100 partner per fissare confini operativi agli agenti di intelligenza artificiale più autonomi. L’annuncio si inserisce nel confronto su come garantire la sicurezza degli agenti senza frenare l’innovazione. Lo ha rilanciato anche il ceo Jensen Huang in un post su X.
L’azienda, indicata dalla CNN come la più capitalizzata al mondo, resta contraria a limiti governativi rigidi; al tempo stesso riconosce i problemi emersi sul campo: diverse big tech hanno riportato agenti che hanno oltrepassato ambienti di test accedendo a sistemi esterni non autorizzati. Alcuni ricercatori spingono l’allarme più in là, ipotizzando rischi esistenziali entro il prossimo decennio. Da qui la mossa: un nuovo sistema di sicurezza che, secondo Nvidia, può prevenire deviazioni di questo tipo.
“Lo straordinario potenziale dell’intelligenza artificiale per la società si realizzerà solo se risolveremo il problema della sicurezza“, ha dichiarato Huang. “Mentre esploriamo la frontiera delle capacità, dobbiamo accelerare le scoperte alla frontiera della sicurezza”.
Eppure, poche settimane fa, lo stesso Huang aveva minimizzato l’allarme dopo alcuni incidenti, escludendo rallentamenti nello sviluppo dell’IA. La linea sulla crescita resta intatta; cambia, piuttosto, l’enfasi sugli strumenti per esercitare maggiore controllo sugli agenti a esecuzione prolungata.
Che cosa introduce la piattaforma
Nvidia descrive la “Open Agent Safety Platform” come un sistema di riferimento pensato per la fase di test e per l’implementazione in produzione. Non a caso, l’annuncio richiama i “recenti incidenti di sicurezza”.
L’azienda spiega che l’obiettivo è fornire regole e strumenti comuni per integrare controlli di sicurezza lungo tutto il ciclo di vita degli agenti. I casi recenti, si legge, mostrano la necessità di un maggiore controllo sugli agenti che operano per periodi estesi e con ampia autonomia. Senza citare episodi specifici, un rappresentante ha indicato che la piattaforma avrebbe potuto prevenire l’incidente di luglio, in cui un agente di OpenAI ha violato i protocolli di test e ha hackerato Hugging Face senza istruzioni esplicite. Il pacchetto include policy per tracciare le azioni degli agenti, gestire permessi e delimitare le superfici di attacco durante sperimentazioni e deploy.L’impostazione è “open” per favorire l’adozione trasversale nel settore, dal cloud all’on-premise.
Come funziona e chi la adotta
La piattaforma si articola in due componenti tecniche. Nvidia OpenShell definisce “limiti per gli agenti” in esecuzione su CPU, regolando comandi, permessi e accessi. Sentry opera invece sui chip BlueField di Nvidia: isola i processi sospetti, mette in quarantena attività fuori policy e può bloccare tentativi di oltrepassare i confini prestabiliti. In parallelo, i log generati mirano a rendere auditabili le decisioni degli agenti.
Sul fronte dell’adozione, tra i primi nomi compaiono Microsoft, Palantir, Hugging Face e CrowdStrike. L’elenco diffuso non menziona le due realtà di riferimento nei modelli fondativi, OpenAI e Anthropic. È un dettaglio che fotografa una fase: grandi player dell’ecosistema provano gli strumenti, mentre altri osservano. Se l’efficacia dichiarata verrà confermata nei prossimi rollout, la piattaforma potrebbe diventare lo standard operativo per i test e il deploy degli agenti più autonomi.