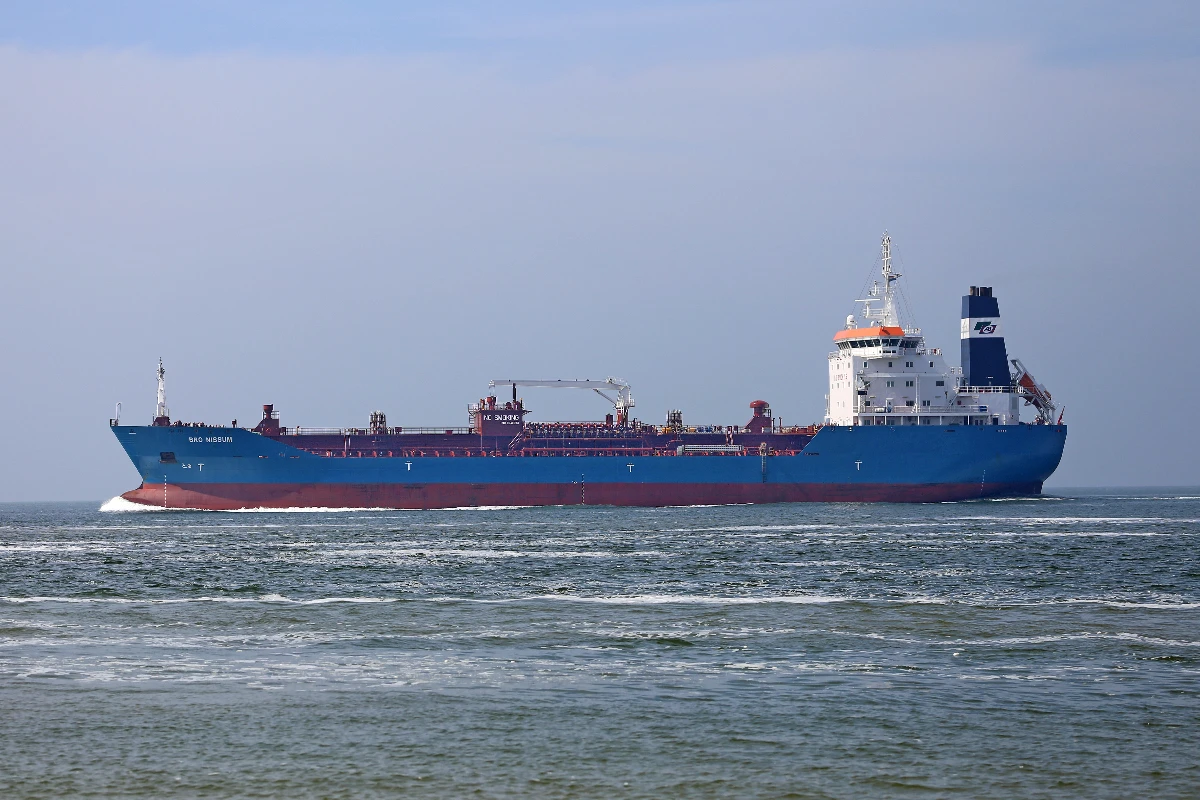

Due navi cisterna dirette verso gli Stati Uniti, colpite da intrusioni informatiche durante il passaggio nello Stretto di Gibilterra, sono finite al centro di un’indagine delle autorità americane. FBI e Guardia Costiera stanno cercando di capire chi ci sia dietro gli attacchi e se i due episodi siano collegati, mentre tra le piste prese in considerazione c’è anche quella di un possibile coinvolgimento dell’Iran. Al momento, però, Washington non ha attribuito ufficialmente la responsabilità a Teheran.
Il caso potrebbe essere solo una parte di un fenomeno più ampio. Secondo Bloomberg, le agenzie statunitensi stanno monitorando quasi 20 navi in tutto il mondo per possibili minacce informatiche, mentre la Guardia Costiera avrebbe chiesto di essere avvertita in anticipo qualora una di queste imbarcazioni fosse diretta verso un porto americano.
Cyberattacchi alle petroliere, cosa è successo nello Stretto di Gibilterra
Gli episodi risalgono all’inizio di agosto 2026. La Guardia Costiera statunitense e l’FBI sono saliti a bordo delle due navi il 21 e il 24 agosto nel Golfo del Messico, dopo aver ricevuto indicazioni secondo cui le loro reti informatiche erano state compromesse. Gli specialisti hanno controllato sia i sistemi IT sia quelli operativi delle imbarcazioni.
Una delle navi viene identificata da diverse fonti come la VL Prosperity, superpetroliera battente bandiera liberiana lunga circa 333 metri e con una capacità di circa 2,3 milioni di barili. La nave era partita il primo agosto dal terminal egiziano di Sidi Kerir ed era diretta a Galveston, in Texas.
È proprio intorno alla VL Prosperity che restano gli elementi più delicati della ricostruzione. Il 20 agosto l’agenzia iraniana Mehr aveva sostenuto che la nave fosse stata colpita da un attacco informatico il 7 agosto, durante il passaggio nello Stretto di Gibilterra, e fosse rimasta senza comunicazioni per circa 30 ore.
La ricostruzione fornita dall’Iran sulle petroliere
Secondo la ricostruzione iraniana, gli hacker sarebbero riusciti ad accedere anche ai sistemi della sala macchine, aumentando la velocità del motore, riducendone il raffreddamento e interferendo con i sistemi relativi al carburante e all’olio. Questi dettagli, però, non sono stati confermati dalle autorità americane. La Guardia Costiera ha riferito di aver individuato attività informatica malevola, ma ha precisato che non risultano instabilità della nave, pericoli per l’equipaggio, conseguenze ambientali o interruzioni operative.
CyberOwl, società specializzata nella sicurezza informatica del settore marittimo, ha sottolineato a Lloyd’s List che un’effettiva capacità degli aggressori di manipolare direttamente i controlli dei motori rappresenterebbe una tipologia di attacco rara e particolarmente sofisticata.
Cyberattacchi alle navi, il possibile coinvolgimento dell’Iran
Anche l’identità della seconda nave non è stata resa pubblica dalla Guardia Costiera. Il Wall Street Journal la identifica come Kohaku, un’imbarcazione diretta in Texas per caricare gas di petrolio liquefatto. Le autorità stanno verificando se i due episodi siano riconducibili allo stesso attore.
La pista iraniana, dunque, rimane un’ipotesi investigativa e non un’attribuzione definitiva. Nessun gruppo ha rivendicato gli attacchi e gli Stati Uniti non hanno indicato pubblicamente Teheran come responsabile. L’attenzione sull’Iran arriva però in una fase di forte tensione nelle rotte energetiche internazionali e pochi giorni dopo un nuovo avvertimento congiunto di Stati Uniti, Regno Unito e Paesi Bassi sulle attività informatiche attribuite ai servizi d’intelligence iraniani.
Quasi 20 navi sotto osservazione degli Stati Uniti
I due casi potrebbero essere solo una parte di un fenomeno più esteso. Un funzionario della Cybersecurity and Infrastructure Security Agency ha riferito che diverse navi commerciali sono state interessate da possibili attacchi informatici alla fine di agosto, anche se non sono emerse prove che gli hacker siano riusciti a prenderne materialmente il controllo.
La crescente digitalizzazione delle imbarcazioni rende infatti navigazione, comunicazioni e gestione dei sistemi di bordo sempre più dipendenti dalle reti informatiche. Un’intrusione non significa necessariamente riuscire a governare una nave da remoto, ma può comunque compromettere informazioni e dispositivi essenziali.