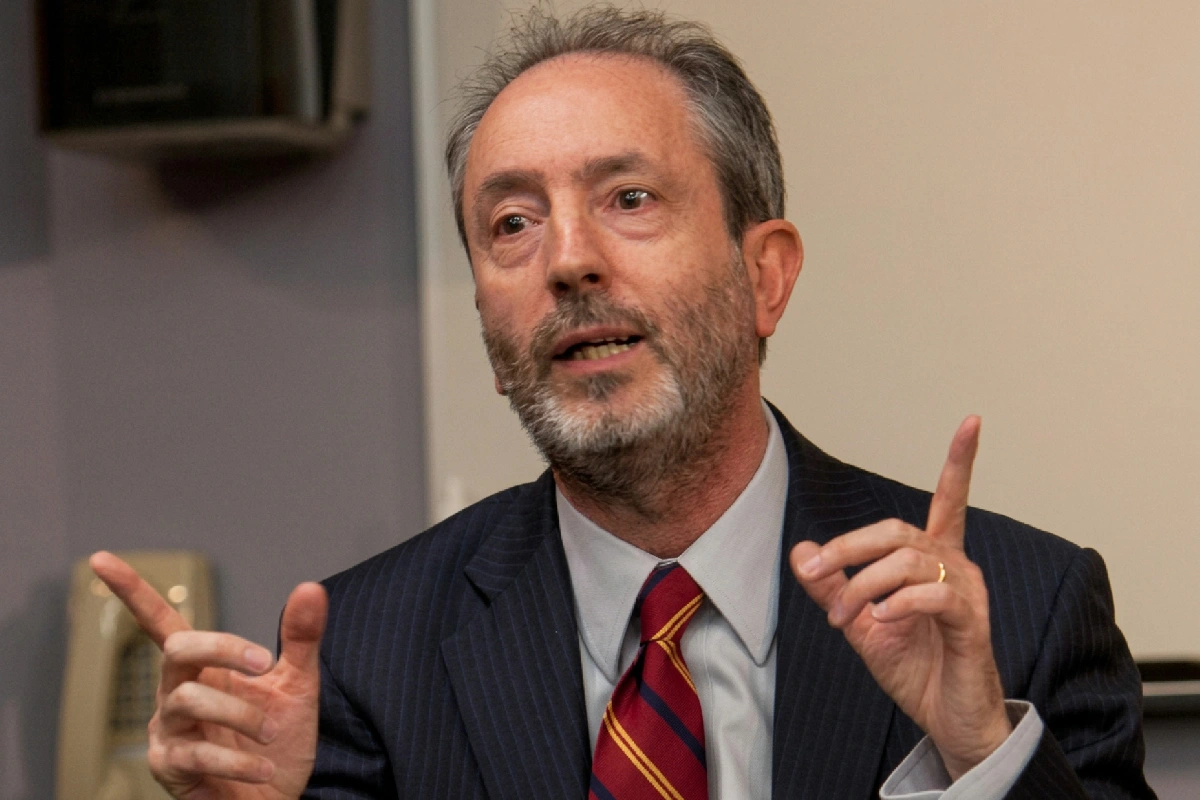

Negli ultimi mesi, l’Europa è stata colpita da numerosi attacchi hacker, diretti ai frigoriferi dei supermercati e non solo: nel mirino sono finiti anche il sito della Farnesina e tre centri che conservano sangue. Nel racconto mediatico, alcuni di questi attacchi vengono spesso attribuiti a gruppi filorussi o iraniani. Di che cosa significhi davvero “guerra ibrida”, di come si accerti il coinvolgimento di uno Stato in un sabotaggio, ma anche degli accoltellamenti nelle scuole e dei gruppi Telegram creati per mobilitare le piazze, ne abbiamo parlato con Guido Olimpio, scrittore e giornalista del Corriere della Sera.
Che cosa significa guerra ibrida e quali elementi la contraddistinguono?
Possiamo dire che la guerra ibrida è una “guerra perfetta”, perché permette di portare dei colpi e nascondere la mano. Questo è l’aspetto, secondo me, più interessante. Si può condurre attraverso sabotaggi e attività di influenza in campo avversario: scatenare campagne di stampa, diffondere false notizie oppure ricorrere, come abbiamo visto in questi giorni, a incursioni di hacker o ad azioni ancora più aggressive. Praticamente non ha limiti né confini. C’è poi un’altra caratteristica: posso compiere un’azione facendo ricadere la responsabilità su altri. Posso quindi mimetizzare la mia campagna, le mie iniziative, e continuare a smentire.
Gli attacchi informatici che hanno recentemente colpito i supermercati europei e il sito della Farnesina possono essere considerati episodi di guerra ibrida? E come si fa ad attribuire un sabotaggio a uno Stato?
Certamente abbiamo avuto episodi abbastanza evidenti: attacchi contro ministeri e istituzioni, ma anche i sabotaggi informatici che in Francia hanno colpito oltre 700 supermercati. Un’azione simile contro i frigoriferi, chiamiamoli così per semplicità, era già avvenuta in estate negli Stati Uniti. In questo caso, i sospetti dei francesi sono molto diretti e si concentrano su hacker iraniani collegati ai pasdaran. L’intelligence americana ha raccolto degli elementi, che però non costituiscono prove definitive di colpevolezza. È comunque un’ipotesi che viene presa in considerazione.
L’azione hacker è forse una delle più efficaci, perché può incidere pesantemente sulla vita dei cittadini. Gli attacchi alle banche del sangue o ai supermercati non colpiscono soltanto le aziende, il governo, la polizia o le forze di sicurezza: hanno conseguenze economiche e anche psicologiche sulla popolazione. È un altro aspetto della guerra ibrida: incidere sulla vita nel campo avversario.
Sulle responsabilità sono sempre molto cauto, perché è difficile provare le colpe: non hai la pistola fumante. Questo crea anche polemiche. Molto spesso vengono accusati i russi, che sono comunque ampiamente coinvolti, ma non è detto che siano sempre loro. Bisogna stare molto attenti a indicare una pista senza certezze: se si sbaglia, si fa una cortesia, tra virgolette, a chi agisce contro di noi. Serve quindi molta prudenza. C’è poi un altro elemento che ritengo fondamentale: nei Paesi occidentali non siamo molto attrezzati contro questo tipo di minaccia. Alzare il livello di allarme e denunciare i numerosi attacchi di guerra ibrida serve a sensibilizzare l’opinione pubblica e anche, credo, a giustificare delle contromisure. Perché, come abbiamo visto, molti settori non sono sufficientemente difesi contro queste minacce.
Zelensky ha dichiarato che la Russia conduce da anni una campagna di attacchi informatici contro l’Europa. I media hanno infatti parlato di una possibile pista filorussa anche per gli allarmi bomba sui voli europei e per gli attacchi ai supermercati. Condivide questa lettura?
Allora, possiamo dire che certamente Zelensky fa la sua parte: ovviamente denuncia quella che è una campagna evidente che avviene, come ho detto all’inizio, per varie fasi, con azioni anche non sempre eclatanti. Ricordo due episodi che sono stati completamente dimenticati, ma che danno l’idea. Circa due anni fa, credo, ci sono stati un paio di episodi in Francia: dozzine di teste di maiale lasciate di fronte alle moschee e poi degli sfregi ai monumenti dedicati alle vittime dell’Olocausto. Si è scoperto che queste azioni sono state fatte da cittadini dell’Est europeo, che probabilmente avevano come referente un serbo filorusso. Allora uno dice: “Ma che cos’è questo?”. Non sono atti che provocano sconquassi, ma certamente, se li sommi uno dopo l’altro, crei fratture, speculazioni, polemiche.
Per quanto riguarda gli allarmi aerei, credo che abbiamo fatto un errore: da una parte è giusto che i media e i governi seguano, raccontino, denuncino quanto avviene. Al tempo stesso, credo che la copertura mediatica sia andata oltre il dovuto e in questo modo abbiamo fatto pubblicità a chi lanciava queste email. Non sono così convinto che ci siano sempre dei gruppi o degli Stati dietro queste azioni. Potrebbero esserci anche dei piccoli gruppi di individui, persino di giovani, persino di mercenari che lo fanno in cambio di pochi soldi.
E quando dico questo mi riferisco a un modus operandi che ormai è emerso in maniera costante da diverse indagini. Persone sono state pagate con criptovalute per fare sabotaggi, ad esempio in Polonia, per fare azioni nei Paesi baltici.
I russi e gli iraniani hanno una costante ormai da due anni: reclutano criminali comuni per azioni di vario tipo, quindi sabotaggi, in qualche caso gli iraniani per fare degli attentati contro obiettivi ebraici, occidentali o israeliani. Quindi abbiamo un’area grigia che è perfetta, e torno a dire perfetta, per la guerra ibrida, perché è sempre complicato stabilire un legame netto. Ci sono certo delle indagini che hanno trovato degli elementi e degli spunti, ma non sempre è così. Questo dà la possibilità a chi viene accusato di difendersi e dire: “È una psicosi, state dicendo delle frottole”.
Il ministro Crosetto ha parlato di “guerra ibrida” anche a proposito delle proteste avvenute a Milano poi degenerate nei saccheggi. Condivide questa interpretazione?
Ma io sono un po’ perplesso. Che l’Italia sia obiettivo della guerra ibrida non ho dubbi, ne sono convinto. Per quanto riguarda i saccheggi a Milano, starei attento a non elevare troppo, diciamo così, la rilevanza, lo spessore di chi ha compiuto quegli atti gravi. Non sminuisco assolutamente la gravità dei gesti, questo deve essere chiaro. Quello che dico è: attenzione a non trasformare dei teppisti, dei briganti, dei violenti in qualcosa di più importante.
Purtroppo il fenomeno dei saccheggi in Italia è nuovo, ma in Francia e in altri Paesi è una costante, e non solo quando c’è una protesta studentesca o sociale. Ricordo, e lo ricordo ogni volta, che saccheggi e violenze sono avvenuti in occasione di manifestazioni o eventi sportivi, quindi per questioni che non c’entrano niente con la rabbia sociale.
Allora, perché dico questo? Perché dobbiamo considerare che abbiamo una parte che certamente si muove in base a una strategia. Può essere un movimento politico, può essere qualcuno che viene manipolato e cavalcato. Abbiamo una parte che si trova lì, in quella situazione, e ne approfitta. Poi ci sono dei teppisti che sanno benissimo che si creano determinate situazioni e quindi si lanciano e partecipano.
Quello che può far pensare a una regia è ovviamente l’uso dei social: l’abbiamo visto, le indagini lo hanno provato. Si scambiano messaggi, non è così complicato. Non serve un servizio segreto per gestire queste azioni mordi e fuggi, gli attacchi, i colpi.
Crosetto ha anche sostenuto che in Italia non si riconosca ancora la gravità di questi attacchi. Quali rischi concreti stiamo correndo e come ci stiamo proteggendo sul piano informatico?
Su questo sono pienamente d’accordo. C’è una scarsa sensibilità nell’opinione pubblica: l’ho detto all’inizio e lo ribadisco. Pensiamo sempre che i conflitti siano lontani da noi, invece il conflitto è in casa. Secondo elemento: le strutture, come ho già detto, non sono sufficientemente tutelate e serve una mappa strategica. È come difendere una casa, un Paese, una fortezza: servono misure efficaci, che vanno sempre aggiornate, perché qui c’è sempre un po’ il duello tra la lancia e lo scudo. Ognuno di noi ha un antivirus nel computer, ma questo antivirus va aggiornato perché il virus è sempre più forte, sempre più potente. È quindi necessario un aggiornamento costante.
Poi, ovviamente, bisogna riconoscerlo: le polemiche politiche, da una parte e dall’altra, non aiutano la difesa. Questo accade anche nella lotta al terrorismo: ci sono speculazioni, ci sono giudizi sui fatti che, a mio modo di vedere, non sono onesti. Si cerca di sfruttare quanto avviene e, ripeto, non è una questione di destra o sinistra: tutti i politici partecipano a questo gioco, ed è la cosa più pericolosa.
Lo dico per esperienza, perché da anni studio il terrorismo: i violenti, i terroristi, chi agisce in un certo modo ha una propria agenda ed è molto bravo a sfruttare le polemiche, i contrasti e a inserirsi in questi varchi. Capisco però che il gioco della politica sia anche questo, e per questo paghiamo un prezzo.
Quali rischi si corrono nel dare subito una lettura politica o terroristica a un episodio di violenza?
I rischi di errore sono tantissimi, sia per la stampa sia per i politici. Oggi l’informazione è molto rapida e, nell’immediatezza di un fatto eclatante, i politici corrono a commentare, anche perché sollecitati dai media. Ma è un errore: abbiamo una tale varietà di forme di violenza che spesso è difficile dire subito a quale categoria o gruppo appartenga un responsabile, ammesso che appartenga a un gruppo.
Penso alle aggressioni nelle scuole, spesso compiute da minorenni: casi che non c’entrano con la guerra ibrida, ma con la nostra società. In Italia, per fortuna, gli episodi sono pochi, mentre nel resto del mondo sono moltissimi. Sono atti difficili da classificare come terroristici, ma si stanno moltiplicando e, nel loro insieme, costituiscono quasi una tendenza. Ci sono i misogini violenti, seguaci del cosiddetto true crime, nichilisti che cercano la violenza per la violenza.
Tutto questo richiede uno sforzo enorme di analisi, mentre l’opinione pubblica vuole risposte immediate: sapere se l’attentatore sia un jihadista, un neonazista, un suprematista. Ma non sempre è facile decifrare queste realtà.
Questa situazione può essere sfruttata anche per azioni di guerra ibrida. Posso reclutare un ragazzino, un minorenne che magari è pronto a compiere un atto di violenza contro un professore o un vandalismo nella propria scuola. Se qualcuno si inserisce, può indurlo a scaricare il suo odio, la sua rabbia e i suoi problemi contro altri obiettivi. Abbiamo un attore manipolabile, non strutturato, neanche preparato, ma che però è in grado di fare molti, ma molti danni.
In che direzione sta andando oggi la guerra ibrida?
Credo che bisogna aspettarsi sempre delle sorprese, perché la tecnologia e il tipo di vita che facciamo danno la possibilità di inventarsi nuove iniziative. Sono sempre molto cauto nel dire che cosa potrebbero fare: non hanno bisogno dei miei consigli. Però siamo un passo indietro.
Alcuni di questi fatti, come il furto di dati negli ospedali o nelle assicurazioni sanitarie, sono già avvenuti molti anni fa negli Stati Uniti, ma sono passati un po’ sotto silenzio. Secondo me sono stati un po’ delle prove. E, man mano che passa il tempo, anche il singolo individuo dispone delle conoscenze tecniche per compiere azioni clamorose: basta vedere che cosa ognuno di noi può fare con il proprio computer.
C’è poi un altro elemento da considerare: la percezione. Il cittadino non si sente più sicuro. Prendi l’aereo: una volta c’era il problema degli attentati, adesso c’è anche quello di essere costretti ad atterrare altrove. Questo provoca disagi ai passeggeri e costi incredibili alle compagnie aeree. L’insieme di questi episodi ti logora, in un quadro internazionale già spaventoso.