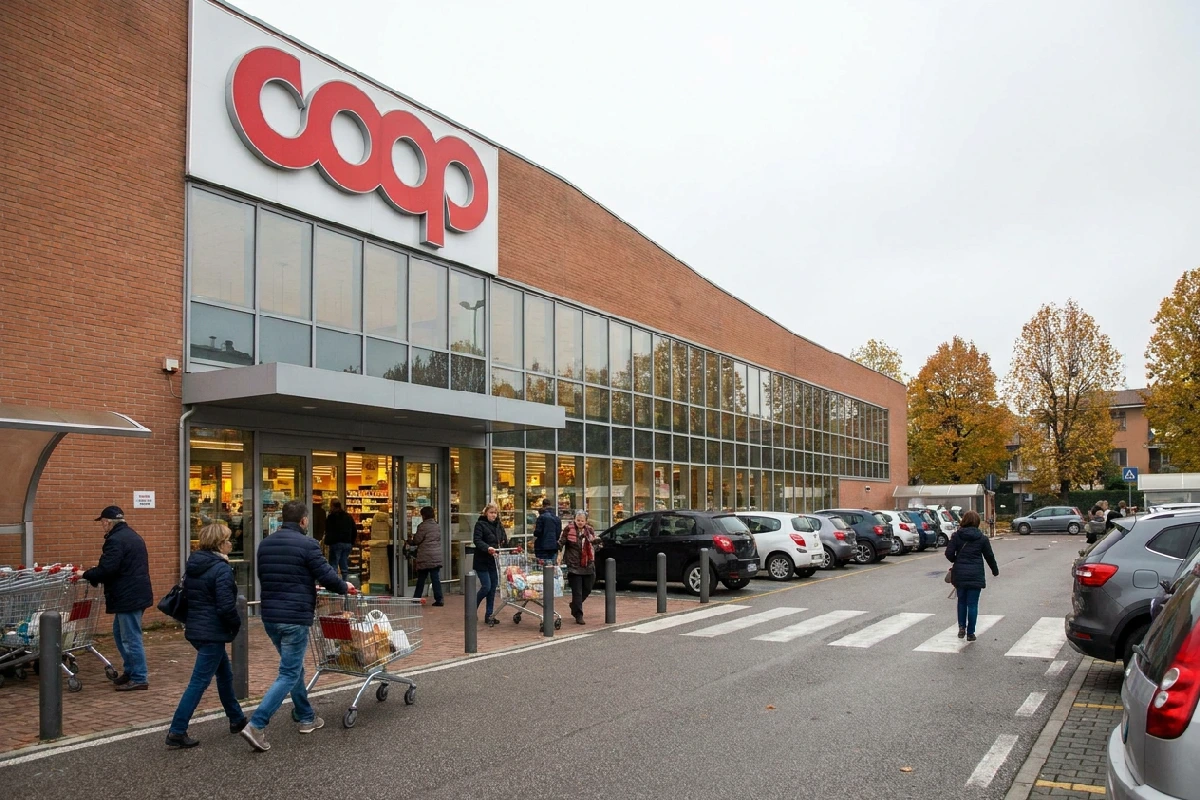

L’ondata di attacchi informatici che ha gravemente colpito i sistemi di refrigerazione dei supermercati europei è arrivata anche in Italia. Almeno quattro punti vendita Coop in Sicilia, tre a Catania e uno a Palermo, sono stati colpiti da un attacco hacker che ha compromesso il funzionamento dei banchi frigoriferi, provocando il deterioramento degli alimenti. Lo ha confermato Giuseppe Spadaro, direttore generale del gruppo Radenza, che gestisce supermercati a marchio Coop nell’Isola.
Nel frattempo, l’Agenzia per la cybersicurezza nazionale (Acn) ha ricevuto la segnalazione di un incidente informatico da un’azienda toscana che opera nella ristorazione collettiva e ha individuato un secondo attacco contro un’impresa emiliana specializzata nella produzione di surgelati.
Attacchi hacker ai supermercati Coop in Sicilia
Gli attacchi ai punti vendita della Coop si sono verificati intorno alle 4 del mattino di lunedì 2 novembre; sembrerebbe che gli hacker siano riusciti a modificare i parametri di temperatura dei sistemi di refrigerazione dei banchi, provocandone il surriscaldamento e compromettendo la conservazione dei prodotti.
“Stiamo calcolando i danni. In alcuni casi abbiamo risolto“, ha spiegato Spadaro, precisando che sono già stati attivati i protocolli di sicurezza e contattata l’Agenzia per la cybersicurezza nazionale.
La polizia postale ha avviato le indagini per ricostruire la provenienza degli attacchi e verificare eventuali collegamenti con gli episodi analoghi registrati negli altri Paesi europei.
Attacchi hacker ai supermercati, l’Acn intensifica i controlli in Italia
L’Agenzia per la cybersicurezza nazionale, di fronte al sommarsi degli episodi, ha richiamato gli operatori della grande distribuzione, della logistica alimentare, della refrigerazione industriale e le società di manutenzione al rispetto delle misure di sicurezza informatica. L’allerta arriva alla luce di quanto accaduto in Francia e in seguito ai nuovi incidenti segnalati in Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia, Finlandia e Svezia.
Vista la diffusione capillare delle imprese del settore alimentare sul territorio nazionale, l’Agenzia ha annunciato di aver intensificato il monitoraggio per individuare nuovi possibili attacchi.
Per martedì 3 novembre è già stato programmato un incontro con le federazioni di settore e le principali aziende della grande distribuzione nazionale. L’obiettivo è rafforzare la capacità di risposta delle imprese, sensibilizzarle sui rischi informatici e sollecitare l’adozione immediata delle misure di prevenzione necessarie.
Le misure di sicurezza raccomandate dall’Acn
L’Agenzia ha invitato le aziende a verificare con la massima urgenza se i sistemi di controllo e teleassistenza degli impianti di refrigerazione siano accessibili direttamente da Internet. Qualora lo fossero, l’Acn raccomanda di isolarli in ambienti protetti, separati dalle reti informatiche aziendali, così da ridurre il rischio di intrusioni.
Tra le altre misure indicate figurano il rafforzamento degli accessi da remoto attraverso reti private virtuali (Vpn), l’utilizzo dell’autenticazione a più fattori, la verifica degli account con privilegi amministrativi e l’aggiornamento o la sostituzione dei dispositivi non più supportati dai produttori.
Per approfondire: Attacco hacker ai supermercati in Svezia, Estonia e Belgio. L’Ue: “Tentativo di interrompere la nostra catena alimentare”